گزارش سال 1404 شرکت فرداد در رابطه با آسیبپذیریهای سامانههای وب
سخنرانی رسیدگی به حادثه توسط دکتر علی فانیان در اتوکام ۱۴۰۴
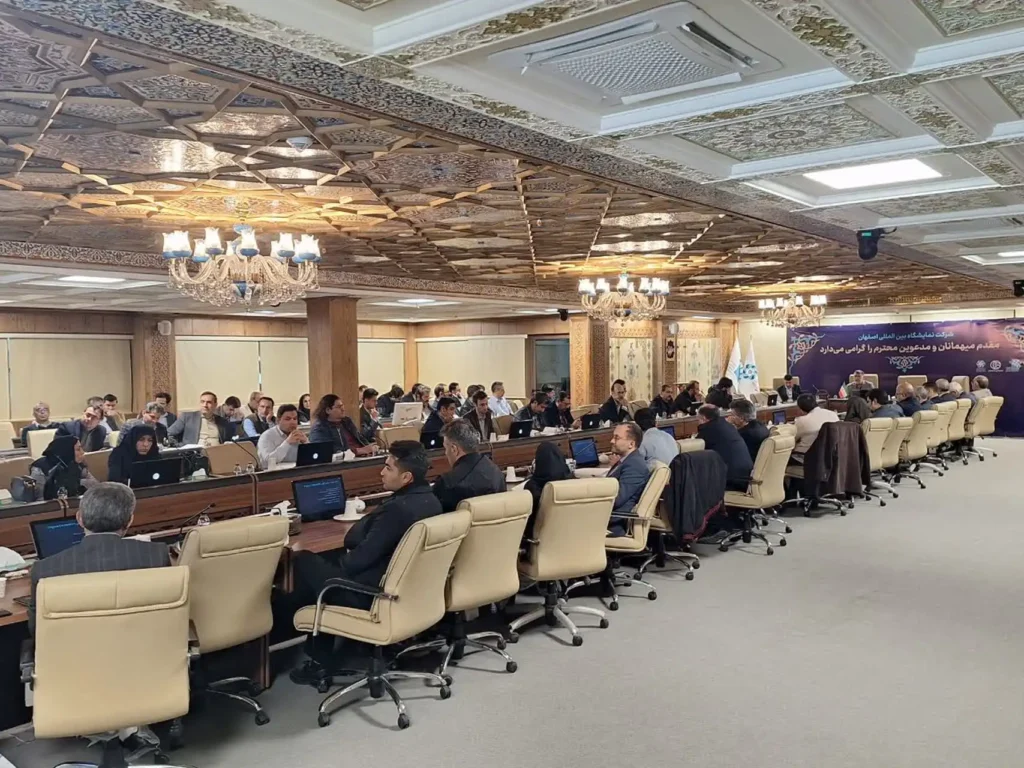
سخنرانی رسیدگی به حادثه همزمان با نمایشگاه اتوکام در سالن اجلاس نمایشگاه بینالمللی اصفهان با ارایه دکتر علی فانیان مدیر عامل شرکت فرداد انجام شد. از طریق لینک زیر دانلود محتوای رسیدگی به حادثه
فناوری CDR، جلوگیری از تهدیدات فایلهای مخرب محتوا محور
تهدیدات پیشرفته به طور مداوم در حال تکامل هستند. تحقیقات نشان میدهد که بطور میانگین 10 میلیون تهدید جدید مخرب در ماه ثبت میشود. بسیاری از فناوریهای امنیت سایبری رایج، مانند ضد بدافزار و ضد ویروس، تنها قادر به شناسایی تهدیدات شناخته شده هستند و نمیتوانند شبکههای سازمانی را در برابر حملات روز صفر حافظت […]
آسیب پذیری Splunk
اخیرا یک آسیبپذیری با سطح خطر بالا در Splunk Enterprise نسخههای پایینتر از ۹.۳.۳، ۹.۲.۵، ۹.۱.۸ و همچنین Splunk Cloud Platform نسخههای پایینتر از ۹.۳.۲۴۰۸.۱۰۴، ۹.۲.۲۴۰۶.۱۰۸، ۹.۲.۲۴۰۳.۱۱۴ و ۹.۱.۲۳۱۲.۲۰۸ شناسایی شده است. با سوءاستفاده از این آسیبپذیری، یک کاربر با سطح دسترسی پایین که نقشهای “admin” یا “power” در Splunk را ندارد، میتواند از طریق آپلود فایل در مسیر $SPLUNK_HOME/var/run/splunk/apptemp اقدام […]
شرکت فرداد برگزیده سومین دوره جایزه دکتر برنجکوب در بیستمین کنفرانس رمز ایران شد.
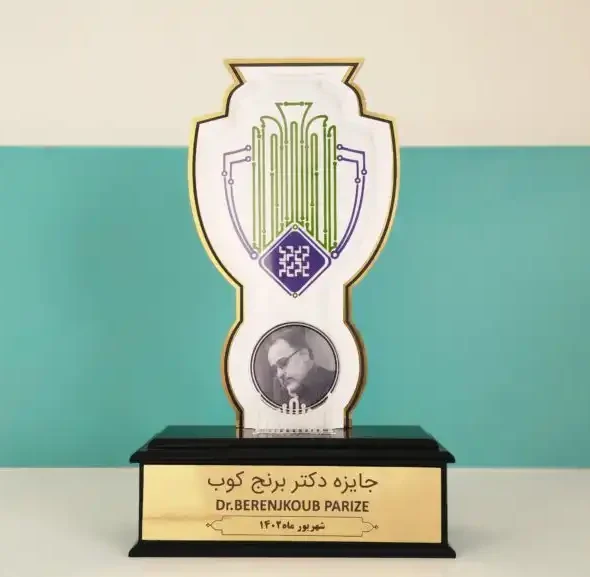
مراسم اعطای سومین دوره جایزه دکتر برنجکوب، پنج شنبه ۹ شهریور ۱۴۰۲ همزمان با اختتامیه بیستمین کنفرانس بینالمللی انجمن رمز ایران در سازمان پژوهشهای علمی و صنعتی ایران برگزار شد و شرکت امن پردازش هوشمند فرداد به عنوان واحد فناور برتر افتا معرفی گردید. بر این اساس، تندیس ارزشمند جایزه دکتر برنجکوب توسط دکتر محمدرضا […]
بررسی اخلاقی آموزشِ نوشتن بدافزارها و مهارتِ هک و نفوذ به سیستمها
این مقاله جنبه اخلاقی و آموزشیِ حوزه هک و تست نفوذ را بررسی میکند. اینکه آموزش مهارت هک و نوشتن بدافزارها ممکن است افراد را به سمت فعالیتهای مجرمانه سوق دهد، یا از سوی دیگر، برای کارشناسان امنیتی ضروری باشد تا بتوانند مثل مهاجم فکر کنند و از سیستمها دفاع کنند. مقاله تحلیل میکند استدلالهای […]
چالشهای امنیت در نرمافزارهای موبایل
این مقاله توجه خود را به حوزه نرمافزارهای موبایلی معطوف کرده است. با توجه به رشد سریع اپلیکیشنها موبایلی و حملاتی که این پلتفرمها را هدف قرار میدهند، نویسنده روشهای مقابله با انواع آسیبپذیریهای موبایل را بحث میکند. گرچه شاید کاملاً مستقیماً «تست نفوذ» کلان را پوشش ندهد، ولی در کتاب شما که میخواهید «امنیت […]
مروری بر سیستم های تشخیص نفوذ
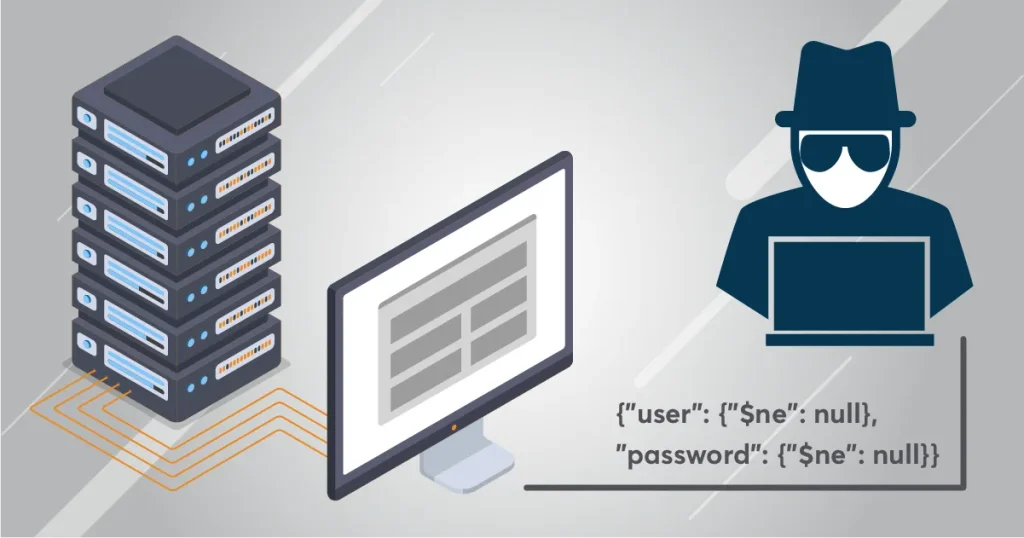
در این مقاله، نویسندگان نگاه میکنند به سیستمهای تشخیص نفوذ (IDS) و ساختار آنها، و روشهایی که میتوان برای بهبود کاراییشان بهکار برد. آنها بیان میکنند که هیچ سیستم امنیتی کامل نیست و باید با استفاده از الگوریتمهای هوشمند، دادهکاوی، شبکههای عصبی و غیره، تشخیص حملات را بهبود داد. این مقاله برای بخش کتاب شما […]
افزایش امنیت در ابر با استفاده از مکانیزم تست نفوذ
این مقاله به محیط «رایانش ابری (Cloud)» و چگونگی اعمال تست نفوذ برای ارتقای امنیت در آن میپردازد. به دلیل اینکه زیرساخت ابر از دید امنیتی تفاوتهایی با محیط سنتی دارد (مثلاً مجازیسازی، اشتراک منابع، سرویسدهی پویا)، انجام تست نفوذ در آن چالشهای خاص خود را دارد. مقاله روشهایی برای انجام تست نفوذ در سرویسهای […]
بررسی تکنیک Blind SQL Injection
این مقاله به بررسی یکی از مهمترین و خطرناکترین حملات وب، یعنی Blind SQL Injection، میپردازد. نویسنده توضیح میدهد که چگونه پایگاه دادهها در نرمافزارها و اپلیکیشنها ممکن است از طریق تزریق دستورهای SQL مورد حمله قرار گیرند، و در حالت Blind SQL Injection دادههای بازگشتی آشکار نمیشوند اما مهاجم با استفاده از تکنیکهای خاص […]